lunes, 2 de enero de 2012

Panda Security lanza la versión beta de Panda Cloud Office Protection 6.0 y premia a su comunidad de betatesters.

Panda Security lanza la versión beta de Panda Cloud Office Protection

  • Para los usuarios que más contribuyan a su mejora, Panda Security regalará un cheque de Amazon por valor de 200 dólares.

  • 6 meses de regalo (hasta 250 licencias) para los 200 primeros clientes nuevos que hagan uso de la Beta en al menos 2 equipos.


  • La nueva versión incluye tecnología de Device Control e importantes mejoras en la protección contra amenazas informáticas nuevas o desconocidas.

Panda Security, The Cloud Security Company, lanza la nueva versión beta de Panda Cloud Office Protection 6.0, servicio de seguridad basado en la nube que proporciona protección para estaciones, servidores y portátiles corporativos y puede ser gestionado remotamente desde cualquier lugar a través de su consola web. La nueva versión beta está disponible para descarga completamente gratuita en http://www.pandasecurity.com/spain/promotions/betatest/pcop. Además, la comunidad de betatesters de Panda obtendrán grandes ventajas,: los 200 primeros usuarios que prueben esta versión en al menos 2 equipos obtendrán 6 meses de regalo (hasta 250 licencias). Y además, los usuarios que más contribuyan a su mejora durante el período beta, recibirán cheques regalo a canjear en Amazon por el artículo que deseen por valor de 200 dólares.
La nueva versión cuenta con tecnología de Device Control (Control de Dispositivos), la cual, además de ofrecer una protección adicional ante la entrada de malware por dispositivos externos, permite a la empresa aumentar la productividad evitando el uso ineficiente de los mismos. Gracias a esta tecnología, la empresa es capaz de gestionar las acciones permitidas (no permitir acceso, sólo lectura o acceso total) a diferentes tipos de dispositivos (llaves USB, cámaras de fotos, DVDs, etc.). Todo ello gestionado desde la consola web de Panda Cloud Office Protection 6.0.
Además, Panda Cloud Office Protection incluye políticas para denegar acciones peligrosas que habitualmente son llevadas a cabo por el malware, autoproteccion contra el malware que intente dañar o eliminar nuestro antivirus, y acceso en tiempo real a la Inteligencia Colectiva, ofreciendo una de las mejores protecciones del mercado.
La nueva versión de Panda Cloud Office Protection se aloja en Windows Azure, plataforma de Microsoft en la nube que ha sido diseñada para proporcionar un host escalable, de alta disponibilidad y confiable. Windows Azure usa un conjunto de controles de seguridad y de directivas de privacidad que aseguran la máxima seguridad para los datos y las aplicaciones alojadas.
Los usuarios pueden descargarse la beta gratuitamente y acceder a toda la información sobre el concurso en: http://www.pandasecurity.com/spain/promotions/betatest/pcop.

Fuente: Panda Security

domingo, 1 de enero de 2012

Tendencias 2012: nuevas tecnologías y amenazas en Latinoamérica.

Nuevas tecnologías y amenazas en Latinoamérica para el 2012


Para cerrar el año y completar lo descrito hace unos días, compartiremos lo que a criterio del equipo de Laboratorio de ESET Latinoamérica son las tendencias más importante en materia de malware ycibercrimen para el siguiente año. Es decir, un resumen de lo que hemos descrito más detalladamente en nuestro informe “Tendencias 2012: El malware a los móviles“. Allí, hemos analizado cuáles serán las amenazas informáticas más relevantes para el año 2012 y cómo seguirán evolucionando los códigos maliciosos; y ya he compartido con ustedes la primer entrega de estos post, donde detallamos la tendencia más importante: el malware en los dispositivos móviles. Ahora veamos cuáles son los otros aspectos destacados en el mismo informe.
El primero de ellos, tiene que ver con la propagación de nuevas amenazas a partir de la evolución de las tecnologías. Tal es el caso de, por ejemplo, TDL4, código malicioso que salteaba los mecanismos de protección de rootkits en 64 bits en Windows 7. Un caso similar es el de Stuxnet, y otras amenazas posteriores, que utilizan certificados digitales robados para saltear los mecanismos de validación de ejecutables firmados en plataformas modernas.
Además, podrán encontrar en el documento por qué el equipo de Laboratorio de ESET Latinoamérica considera que el 2012 será el año donde se confirmará el inicio de la desaparacición de Conficker, el gusano que viene infectando equipos en todo el mundo desde el año 2008, superando cualquier ciclo de vida tradicional de este tipo de amenazas.
Finalmente, la otra amenaza que se destaca en el documento son los ataques en Latinoamérica. Hace años que delincuentes informáticos de la región crean y propagan códigos maliciosos, además de realizar otras amenazas informáticas en el ámbito regional. Aquí, se destacan:
  • Hacktivismo: la utilización de ataques informáticos con fines ideológicos está creciendo de forma importante en la región. Muchas personas en la región se han identificado con estos movimientos y muchas organizaciones están comenzando a sufrir este tipo de ataques informáticos, especialmente organismos gubernamentales o personas asociadas a la política.
  • Privacidad y redes sociales: Latinoamérica es una región con un alto uso de redes sociales. De los 200 millones de internautas que hay en la región, 162 millones tienen cuenta en Facebook. Por lo tanto la propagación de troyanos por estos medios (a través de Ingeniería Social), y especialmente el crecimiento de amenazas de fraude como el clickjacking (el negocio de los clics para los cibercriminales), el scam o las falsas aplicaciones para el robo de información, serán notorias durante 2012.
  • Troyanos bancarios y phishing: Dentro del malware, los troyanos bancarios son sin lugar a duda la variante más emblemática desarrollada en Latinoamérica. El phishing, como amenaza relacionada, también se expandió de forma masiva durante el último año y. dada su efectividad (estudios de ESET confirman que un delincuente en la región puede obtener datos de siete tarjetas de crédito por hora con un ataque activo), seguirán funcionando el próximo año.
En resumen, veremos para el próximo año una combinación de viejas amenazas con la aparición de nuevos vectores y características de las nuevas, tal como indica el inicio de la conclusión en el artículo en cuestión:
Durante muchos años los usuarios fueron testigos de una especie de estabilidad en lo que respecta a códigos maliciosos: gusanos y troyanos, distribuidos por correo electrónico y redes sociales, que infectaban a los usuarios y se concentraban en el robo de información.
El informe completo puede ser descargado desde la sección Informes y Tendencias en el Centro de Amenazas de  ESET Latinoamérica. 

Google Chrome, el navegador del año en 2011.

 2011, el año en el que Google Chrome superó a Firefox y amenaza a Internet Explorer en 2012


No cabe duda de que 2011 ha sido un año intenso y mejor para unos que para otros. En el caso de Chrome, ha sido un año excelente para el navegador de Google. Empezó el año con la versión 8 y ha acabado con la versión 16, y ha conseguido subir mes a mes su número de usuarios hasta conseguir en noviembre superar a Firefox según estadísticas de StatCounter, así como ha logrado a principios de diciembre que Chrome 15 fuera la versión de navegador más utilizada en el mundo.
Los retos conseguidos hasta ahora por Chrome
En el caso de España, el navegador de Google gana usuarios a pasos agigantados, a costa de Internet Explorer, y haciendo que Chrome supere en número de usuarios a Firefox.
También Chrome ha conseguido ser el segundo navegador más utilizado en Windows 7, un paraíso hasta ahora dominado por Internet Explorer y que el navegador de Google amenaza con derrocar.
Las causas de este gran crecimiento de Google Chrome
Observando estadísticas de uso de varias fuentes como StatCounter o NetMarketShare, se observa a nivel global queInternet Explorer pierde usuarios y los gana Google Chrome, manteniéndose Firefox aproximadamente en el mismo número.
En el pasado mes de noviembre publicamos un detallado estudio explicando por qué Google Chrome capta los usuarios de Internet Explorer.
El reto pendiente de Chrome: ser el navegador más utilizado
A vista de estos números, es innegable que 2011 ha sido un año de éxitos para Chrome, aunque le queda el reto más importante de todos: ser el navegador rey, el más utilizado de todos. Algo que no es sencillo, pero tampoco imposible.
Con todo, parece que el reinado de Internet Explorer ya no es tan dominante como en el pasado, ya que en vista de las tendencias actuales de uso de navegadores dutante este año, si se mantuvieran en 2012 podría ocurrir durante el año que viene que Google Chrome sea el navegador más utilizado del mundo.
En vista de todo lo anterior, podríamos decir que Google Chrome ha sido el navegador del año en cuanto éxitos logrados.

Fuente: SoftZone.

Al igual que hizo con Internet Explorer 6.

Facebook eliminará la compatibilidad con Internet Explorer 7


La red social por excelenciaFacebook, ha comenzado a quitar gradualmente el soporte para elnavegador de Microsoft, Internet Explorer 7. Por el momentolos usuarios de Internet Explorer 7 no podrán ver el TimeLine de Facebook y poco la poco la compatilibilidad para esta versión del navegador será nula.
En Agosto de 2010 Facebook ya anunció el fin del soporte para Internet Explorer 6, empezando por el chat y llegando actualmente a que Facebook sea casi inutilizable en IE 6 (no en vano es utilizado por algunas empresas como un bloqueador de Facebook). Así que es normal, que la red social apueste por la eliminación del soporte para la siguiente versión del navegador, que tiene todavía una cuota de mercado de un 5.28 % pese a que existen dos versiones superiores IE 8 (para Windows XP) e IE 9 (Windows Vista y Windows 7).
Sin duda, la intención tanto de Facebook como de Microsoft de que los usuarios de versiones antiguas de Internet Explorer actualicen a las nuevas versiones es buena, ya que siempre estas introducen mejoras en la seguridad, la compatibilidad web, etc.
En caso de que no se quiera actualizar Internet Explorer 7 a versiones posteriores, se pueden utilizar otros navegadores alternativos como Mozilla Firefox, Google Chrome, Safari u Opera.

Fuente: ZDNet.

Boletín de seguridad extraordinario de Microsoft.

Microsoft publica una actualización de seguridad crítica para ASP.NET


Microsoft ha publicado, fuera de su ciclo habitual de actualizaciones del segundo martes de cada mes, unaactualización de seguridad crítica para ASP.NET en la que se soluciona un problema de seguridad que podría provocar una denegación de servicios (DoS). Conoce más detalles a continuación.
Según ha indicado el gigante de Redmond, esta vulnerabilidad, que afecta a las versiones de .NET Framework 1.1 y superiores en todas las versiones de Windows, podría permitir la elevación de privilegios si un atacante sin autenticar enviara una petición especialmente dirigida a una página web. De esta forma, un atacante que pudiera explotar esta vulnerabilidad, podría realizar cualquier acción en el contexto de una cuenta de la página ASP.NET, incluyendo la ejecución de comandos arbitrarios.
Sin embargo, para poder explotar dicha vulnerabilidad, el atacante tiene que poder registrar una cuenta en la web de ASP.NET y conocer el nombre de un usuario ya existente.
Microsoft ha corregido este problema con el lanzamiento del boletín MS11-100. Desde SoftZone recomendamos instalar dicha actualización cuanto antes a través de dicho enlace o a través de Windows Update.

 Fuente: MSRC Blog.

Programas falsos cambian página de inicio para obtener tráfico y dinero.

Programas falsos cambian página de inicio para obtener tráfico y dinero


En Delete Malware han publicado una nota sobre un reproductor falso que al ser instalado cambia la página de inicio en los navegadores e instala algunas aplicaciones extras y toolbars como ShopperReports, QuestScan, GotClip downloader, ClickPotato, entre otras.
Lo interesante del caso es que las páginas de inicio que se configuran son nuevas y en las últimas semanas han crecido de forma impresionante gracias a esta práctica de spam. La siguiente gráfica revela la tendencia de crecimiento en una de ellas:

Si quieres números más exactos, en la siguiente puedes ver que al día esta página tiene en promedio unos 700 visitantes, con picos de 2.500. Pues cada vez que una de las víctimas abre el navegador la página se carga:


El contenido simplemente es un buscador y publicidad engañosa con promociones falsas, encuestas y suscripciones por SMS:


Los responsables de esta campaña tienen varias páginas similares y les deben estar dejando bastante dinero, seguramente muchos usuarios se vean atraídos por la publicidad y las promociones falsas como esos iPhones que terminan en encuestas spam o suscripciones que pueden pagar varios dólares por cada nueva víctima que las completa. Esto sin contar las toolbars y el adware que se instala y genera ganancias PPI.
Es un gran negocio:
Empresas grandes y serias también lo hacen, por supuesto, no de forma tan alevosa como el ejemplo anterior, pero sutilmente introducen software que muchas veces los usuarios finales no saben que se instala por desconocimiento o falta de atención en lo que hacen.
Hace tiempo comenté que al instalar el famoso limpiador CCleaner, también se podía instalar una barrita de Yahoo, esto les generaba una ganancia de 1 dólar por instalación a los fabricantes del programa. Adobe hacía algo parecido con Flash Player ofreciendo la barra de Google y también el scan de un conocido antivirus, ejemplos como estos hay muchísimos.
Otro caso que también comenté es el de Softonic y su instalador que ofrece barritas extras que cambian la página de inicio y el buscador por defecto. Veamos un ejemplo descargando el Ares, uno de los programas más solicitados del portal:


El software extra es opcional, pero no es casualidad que las casillas de instalación estén marcadas por defecto y se incluyan palabras como Recomendado ;) El resultado de la instalación, además del programa que el usuario quería, es un buscador extraño en la página de inicio, una barrita nueva y publicidad engañosa:


Como vemos, a la hora de instalar un programa hay que tomar varias precauciones: asegurarse de que sea confiable, descargarlo desde la web oficial o una fuente conocida y prestar atención a todas las opciones de instalación.

Fuente: SpamLoco.net.


Ransomware de la policía propagado con Blackhole.

Ransomware de la policía propagado con Blackhole


El ransomware es un tipo de malware que se caracteriza por bloquear el acceso al sistema o archivos a cambio de un pago. En el blog he comentado varios casos como el de los ciberdelincuentes que hacían mil dólares al día con un ransomware de SMS o el que sobrescribía el MBR y amenazaba con borrar todo el disco duro si no se pagaban 100 dólares.
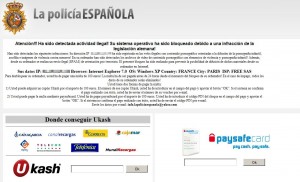
Pero uno de los que más ha dado que hablar este año simula ser un mensaje de la policía, cuando el usuario se infecta le aparece una advertencia que hace referencia a una actividad ilegal y una multa que debe ser pagada. Todo es falso pero muchos usuarios desprevenidos, por diversas razones, terminan pagando.
Este ransomware se ha traducido en varios idiomas y se encuentra a la venta en foros underground, la siguiente es una captura de una versión que simulaba ser la policía de España:


¿Cómo se propagan estos malwares?
Generalmente las víctimas se infectan sin saberlo al descargar programas de dudosa procedencia o aplicaciones falsas que son propagadas mediante ingeniería social (supuestos plugins, actualizaciones, etc, en el caso de los mil dólares al día lo hacían con reproductores porno falsos).
Las botnets también son utilizadas para ello, una botnet es una red de equipos que se encuentran infectados, si el administrador (botmaster) lo desea u otro ciberdelincuente contrata sus servicios, podrían instalar el ransomware de forma remota.
Otro método que está muy de moda es el uso de crimewares o kits de exploits que infectan los equipos automáticamente aprovechando vulnerabilidades. La siguiente captura publicada por Microsoft en su blog de seguridad resume el funcionamiento de estos kits, en este caso de uno conocido como Blackhole que es utilizado para propagar los “ransomwares policiales”:


Todo comienza con enlaces spam o sitios infectados que dirigen a los usuarios hacia páginas maliciosas, estas páginas bombardean el equipo buscando vulnerabilidades en los plugins (Adobe Reader, Flash, Java) y el sistema operativo… cuando se detecta una vulnerabilidad el malware simplemente se descarga de forma automática y oculta.
Por esto es que siempre se recomienda mantener el sistema y todos los programas actualizados, las vulnerabilidades que estos kits buscan explotar generalmente son conocidas y ya fueron parcheadas por parte de los fabricantes (en algunos casos hace años), es decir que manteniendo todo actualizado se reducen enormemente las probabilidades de infección.


Fuente: SpamLoco.net.